Daily News | Han Ko 편집장 | San Francisco U.S.A.
RSAC 2026, 사이버 보안의 새로운 패러다임…AI 에이전트가 공격하고 방어하는 시대
글로벌 사이버 보안의 중심이 AI로 이동…Shadow AI, 자율형 해킹, 디지털 신원 및 공급망 보안이 핵심 의제로 부상
미국 샌프란시스코
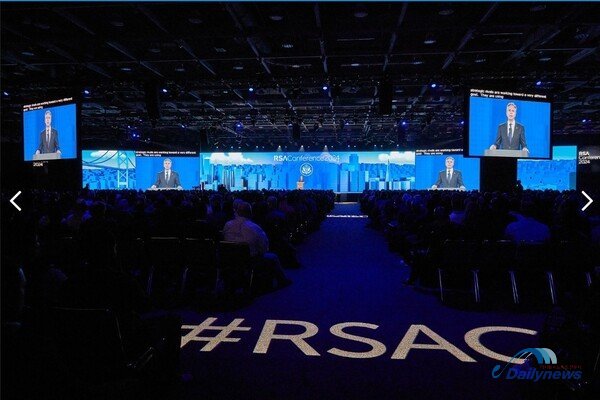
세계 최대 규모의 사이버 보안 전문 행사 중 하나인 RSA Conference(RSAC) 2026이 인공지능(AI)을 중심으로 사이버 보안 산업의 새로운 방향을 제시했다.
미국 샌프란시스코 모스콘센터(Moscone Center)에서 개최된 제35회 RSAC에는 100여 개국에서 4만3,500명 이상의 참가자가 모였다. 700명 이상의 연사와 570개 이상의 세션, 600개 이상의 전시기업이 참여했으며, 정부기관과 글로벌 기술기업, 사이버 보안 전문가, 투자자 및 스타트업들이 최신 기술과 산업 전략을 공유했다.
2026년 행사의 공식 주제는 **'The Power of Community(커뮤니티의 힘)'**였다. 급속하게 변화하는 사이버 위협에 대응하기 위해 기업과 정부, 연구기관 및 보안업계가 협력해야 한다는 메시지를 담았다.
이번 행사를 관통한 가장 중요한 변화는 AI가 단순히 사이버 보안 업무를 지원하는 도구에서 벗어나 독립적으로 업무를 수행하는 AI 에이전트(Agentic AI)로 진화하고 있다는 점이다.
RSAC 2026은 AI 기술의 발전이 사이버 공격의 자동화와 방어 기술의 고도화를 동시에 촉진하고 있음을 보여줬다.
1. Agentic AI: AI 에이전트 보안이 새로운 핵심 시장
이번 행사에서 가장 주목받은 기술 분야는 Agentic AI와 AI 보안이었다.
기존 생성형 AI가 질문에 답하거나 콘텐츠를 만들어내는 역할에 집중했다면, AI 에이전트는 기업의 데이터에 접근하고, 소프트웨어를 실행하며, 다른 시스템과 연결해 실제 업무를 수행한다.
예를 들어 기업의 AI 에이전트가 고객 데이터 분석, 금융 업무, 공급망 관리, 시스템 운영 및 고객 서비스를 자동으로 수행할 수 있다.
그러나 이러한 기능은 새로운 보안 위험을 발생시킨다.
AI 에이전트가 과도한 권한을 갖거나 외부에서 조작된 명령을 실행할 경우 기업 내부 데이터가 유출되거나 승인되지 않은 거래와 시스템 변경이 발생할 수 있다.
이에 따라 기업들은 다음과 같은 새로운 보안 기술에 관심을 보이고 있다.
- AI 에이전트의 신원 확인 및 인증
- 에이전트별 접근 권한과 실행 범위 제한
- AI가 수행한 업무의 실시간 모니터링
- AI 에이전트의 행동 기록 및 감사 시스템
- 외부 데이터와 악성 명령에 대한 방어
- AI 에이전트 간 통신 및 데이터 교환 보안
특히 기업 내부에서 AI 에이전트가 빠르게 증가하면서 보안팀이 존재 자체를 파악하지 못하는 이른바 'Shadow AI' 문제가 중요한 의제로 등장했다.
직원들이 승인되지 않은 AI 서비스나 에이전트를 회사 데이터와 연결하는 상황은 기존 Shadow IT보다 더 빠르고 복잡한 보안 문제를 만들 수 있다는 분석이다.
2. MCP와 Vibe Coding, 개발 방식의 변화가 보안 문제로
RSAC 2026에서 주목받은 또 다른 기술은 MCP(Model Context Protocol)와 Vibe Coding이다.
MCP는 AI 모델과 외부 도구, 데이터 및 시스템을 연결하는 표준화된 프로토콜이다. AI가 기업 내부 데이터베이스나 업무용 소프트웨어와 상호작용하는 과정에서 활용될 수 있다.
하지만 연결되는 시스템이 많아질수록 접근 권한과 데이터 보호 문제가 중요해진다.
특히 악의적인 외부 데이터나 조작된 명령을 통해 AI가 잘못된 작업을 수행하도록 유도하는 프롬프트 인젝션(Prompt Injection)과 같은 위협이 주요 보안 과제로 거론됐다.
Vibe Coding은 사용자가 자연어로 원하는 프로그램의 기능을 설명하면 AI가 코드를 생성하는 개발 방식이다.
전문적인 프로그래밍 지식이 부족한 사람도 빠르게 애플리케이션을 만들 수 있다는 장점이 있지만, 생성된 코드에 보안 취약점이 포함될 가능성도 있다.
앞으로 기업들은 AI가 생성한 코드에 대한 보안 검증과 소프트웨어 공급망 관리, 개발 단계부터 보안을 적용하는 DevSecOps 전략을 강화해야 할 것으로 전망된다.
3. Identity Security: 사람뿐 아니라 기계와 AI의 신원도 보호
디지털 신원 보호(Identity Security) 역시 중요한 주제였다.
과거 기업 보안은 직원과 고객의 계정, 비밀번호 및 관리자 권한을 보호하는 데 집중했다.
그러나 클라우드와 자동화 기술, AI 에이전트가 확산되면서 사람뿐 아니라 서버, 애플리케이션, API, 소프트웨어 및 AI 에이전트에도 고유한 디지털 신원과 권한 관리가 필요해졌다.
특히 AI 에이전트가 다른 시스템에 접근할 수 있는 인증정보를 보유할 경우, 계정 탈취나 권한 오용이 발생하면 피해가 여러 시스템으로 확산될 수 있다.
이에 따라 기업들은 다음과 같은 기술을 주목하고 있다.
- Zero Trust Security: 모든 접근을 지속적으로 검증하는 보안 모델
- Identity and Access Management(IAM): 사용자와 시스템의 신원 및 접근 관리
- Privileged Access Management(PAM): 중요 시스템의 관리자 권한 보호
- Non-Human Identity Management: 사람 이외의 시스템과 AI 에이전트 신원 관리
- Continuous Authentication: 지속적인 사용자 및 시스템 인증
향후 AI 에이전트의 기업 도입이 확대될수록 디지털 신원 관리와 접근 권한 통제는 사이버 보안 시장의 핵심 성장 분야가 될 가능성이 크다.
4. 미국 국가안보와 글로벌 사이버 전쟁
이번 RSAC에서는 사이버 보안이 기업의 기술적 문제가 아니라 국가 안보와 국제 정치, 경제 경쟁력에 직결되는 문제라는 점도 강조됐다.
특히 전직 미국 국가안보국(NSA) 국장 및 사이버사령부 관계자들이 참여한 'Inside Offensive Cyber: Lessons from Four NSA Directors' 세션은 주목할 만한 발표였다.
전직 NSA 국장인 Keith Alexander, Tim Haugh, Paul Nakasone 및 Mike Rogers 등이 참여해 공격적 사이버 역량과 국가 안보, 사이버 위협 대응에 관한 경험과 관점을 공유했다.
또한 영국 국가사이버보안센터(NCSC)의 Richard Horne 최고경영자와 Google Cloud의 Sandra Joyce 부사장은 'Multi Dimensional Defense in an Era of Escalating Cyber Risk' 세션에서 복잡해지는 사이버 위협에 대응하기 위한 다층 방어 전략을 다뤘다.
주요 논의 분야는 다음과 같다.
- 국가 지원 해킹조직의 사이버 공격
- 중요 기반시설에 대한 사이버 위협
- 국제 공급망의 보안 취약성
- AI 기반 공격과 방어 기술
- 국가 간 사이버 정보 공유 및 공동 대응
- 사이버 범죄 네트워크의 국제적 차단
특히 에너지, 전력, 통신, 금융, 국방 및 물류 시스템은 국가 경제와 안보에 직접적인 영향을 미치는 분야로, 사이버 공격에 대비한 회복력(Resilience) 확보가 중요해지고 있다.
5. 특별 발표: SANS가 선정한 새로운 5대 위험 공격 기술
RSAC 2026의 대표적인 기술 세션 중 하나는 SANS Institute 전문가들이 진행한 'The Five Most Dangerous New Attack Techniques: Crucial Tips for Defenders'였다.
이 세션은 새롭게 등장하는 공격 기술과 방어 전략을 중심으로 기업의 보안 담당자들이 우선적으로 대응해야 할 위험을 설명했다.
SANS는 사이버 보안 교육과 실무 연구, 침해사고 대응 분야에서 국제적으로 알려진 전문기관이다.
이 발표의 핵심 메시지는 공격 기술이 빠르게 진화하는 상황에서 기존 보안 시스템에만 의존해서는 안 되며, 새로운 공격 경로를 지속적으로 파악하고 방어 역량을 강화해야 한다는 것이다.
6. 금융 및 글로벌 기업의 공급망 보안 강화
이번 행사에서 기업 경영진과 보안 책임자들이 중요하게 다룬 주제 중 하나는 소프트웨어 및 디지털 공급망 보안이었다.
JPMorganChase의 글로벌 최고정보보안책임자(CISO) Pat Opet은 'Mean Time to Adapt'라는 주제의 발표를 통해 AI 중심의 위협 환경에서 기업의 보안 전략과 소프트웨어 및 인프라 공급망 보호의 중요성을 다뤘다.
기업들은 외부 소프트웨어와 클라우드 서비스, 협력업체의 시스템에 크게 의존하고 있다.
따라서 협력업체 한 곳의 보안 취약점이 대기업이나 금융기관 전체의 시스템 위험으로 이어질 수 있다.
앞으로는 단순히 자사 네트워크를 보호하는 수준을 넘어 외부 공급업체와 소프트웨어 개발 과정, 클라우드 서비스 및 API 연결까지 포함하는 통합적인 보안 전략이 필요하다.
7. RSAC Innovation Sandbox 2026: Geordie AI가 가장 혁신적인 스타트업으로 선정
RSAC Innovation Sandbox는 사이버 보안 분야의 유망 스타트업을 발굴하고 글로벌 투자자 및 산업 전문가와 연결하는 대표적인 기술 경연 프로그램이다.
2026년 가장 혁신적인 스타트업으로 선정된 기업은 Geordie AI였다.
이 회사는 기업 내부에서 운영되는 AI 에이전트의 현황을 실시간으로 파악하고, 각 에이전트의 행동과 보안 상태를 모니터링하며, 잠재적 위험을 식별하고 완화하는 보안 및 거버넌스 플랫폼을 개발했다.
이 기술은 기업들이 AI 에이전트를 대규모로 도입하면서 발생하는 통제와 보안 문제를 해결하는 데 초점을 맞추고 있다.
특히 기업이 어떤 AI 에이전트를 사용하고 있는지, 해당 에이전트가 어떤 데이터에 접근하며, 어떤 작업을 수행하는지 파악하는 기능은 향후 기업용 AI 보안 시장에서 중요한 경쟁 요소가 될 수 있다.
이번 Innovation Sandbox에서 주목받은 것은 AI를 활용하는 기술뿐 아니라 AI 자체를 안전하게 관리하고 통제하는 기술이 새로운 투자 분야로 성장하고 있다는 점이다.
RSAC Launch Pad에서는 Incalmo, Konvu, OBVERRA가 결선 진출 기업으로 선정돼 초기 단계 사이버 보안 기술을 선보였다.
8. 암호학과 양자컴퓨팅 시대의 보안 과제
RSAC는 AI뿐 아니라 암호학(Cryptography) 분야에서도 중요한 연구와 논의를 이어갔다.
이번 행사에는 Whitfield Diffie, Cynthia Dwork, Adi Shamir 등 세계적으로 알려진 암호학 전문가들이 참여한 Cryptographers' Panel이 마련됐다.
암호 기술은 인터넷 금융거래, 전자상거래, 기업 데이터 보호 및 국가 안보 시스템의 기반이다.
특히 양자컴퓨팅 기술이 발전하면 현재 사용되는 일부 공개키 암호체계가 장기적으로 위협받을 수 있다는 점에서 양자내성암호(PQC·Post-Quantum Cryptography) 전환이 중요한 과제로 떠오르고 있다.
기업들은 지금 당장 모든 암호체계가 무력화되는 것은 아니더라도 장기간 보관해야 하는 민감한 정보와 핵심 인프라를 중심으로 암호화 기술의 전환 계획을 준비해야 한다.
9. 사이버 보안 산업의 미래와 투자 기회
RSAC 2026이 보여준 가장 중요한 산업적 변화는 사이버 보안 시장의 중심이 기존 네트워크와 엔드포인트 보호에서 AI와 데이터, 신원 및 자동화 시스템의 통합 보안으로 이동하고 있다는 점이다.
향후 주목할 만한 투자 및 기술 분야는 다음과 같다.
① AI Agent Security
AI 에이전트의 신원, 행동, 접근 권한 및 실행 결과를 통제하는 기술.
② AI Governance
기업의 AI 사용 현황과 위험, 규제 준수 및 데이터 보호를 관리하는 플랫폼.
③ Identity Security
사람과 AI, 시스템 및 소프트웨어의 디지털 신원을 보호하는 기술.
④ Cloud and Supply Chain Security
클라우드 환경과 외부 공급업체, 소프트웨어 개발 및 데이터 연결 과정의 보안.
⑤ Autonomous Threat Detection
AI를 활용해 사이버 공격을 실시간으로 탐지하고 대응하는 자동화 기술.
⑥ Post-Quantum Cryptography
양자컴퓨팅 시대에 대비한 차세대 암호화 및 데이터 보호 기술.
이 분야는 대기업과 금융기관뿐 아니라 정부, 국방, 의료, 에너지, 제조 및 물류 산업에서도 수요가 확대될 가능성이 있다.
결론: AI 시대의 경쟁력은 AI를 얼마나 안전하게 통제하느냐에 달려 있다
RSAC 2026은 사이버 보안 산업이 새로운 전환점에 진입하고 있음을 보여줬다.
AI는 기업의 생산성을 높이고 새로운 사업 기회를 창출하는 동시에, 공격자가 활용할 수 있는 새로운 도구가 되고 있다.
특히 AI 에이전트가 기업의 중요한 데이터와 시스템에 직접 접근하는 시대에는 기존의 방화벽과 백신 중심 보안만으로 충분하지 않다.
기업들은 AI의 신원과 권한, 행동 및 데이터 접근을 통합적으로 관리할 수 있는 새로운 보안 체계를 구축해야 한다.
또한 국가와 기업, 연구기관 및 글로벌 기술기업 간의 협력은 사이버 위협에 대응하는 중요한 경쟁력이 될 것이다.
앞으로 사이버 보안은 단순한 IT 비용이 아니라 기업의 생존과 국가 경제 안보를 지키는 전략적 투자 분야가 될 전망이다.
RSAC 2026이 전달한 핵심 메시지는 분명하다. AI를 도입하는 시대를 넘어, AI를 안전하게 통제하고 신뢰할 수 있는 환경을 구축하는 기업이 미래 시장을 주도할 것이다.
데일리뉴스 | Daily News | Han Ko Editor-in-Chief
비즈니스, 기술, 투자, 국제무역 및 경제개발 분야의 글로벌 시장 동향을 보도합니다.
법적 고지: 본 기사는 RSAC 2026 공식 발표, 행사 프로그램 및 공개된 산업 분석 자료를 바탕으로 독립적으로 재구성한 정보 제공 목적의 콘텐츠입니다. 특정 기업이나 기술에 대한 투자 권유가 아니며, 기업의 기술 및 사업 성과, 투자 관련 정보는 별도의 검증이 필요합니다. 기사 작성자와 데일리뉴스는 정보의 완전성이나 정확성을 보증하지 않으며, 기사 내용을 근거로 한 투자 또는 사업상 의사결정으로 발생하는 손실에 대해 법률이 허용하는 범위 내에서 책임을 지지 않습니다.
RSAC
1편으로 이어지는 기사입니다.

댓글
0