한국 금융기관을 겨냥한 공격 활동과 관련된 서버에서 인공지능 작업 도구의 세션 이력과 설정파일이 발견됐다. 보안기업 CrowdStrike는 10월 7일 공개한 분석에서 Claude Code 세션 이력, ARTEX 설정파일, Claude 메모리 파일을 확인했다고 밝혔다. 분석 대상 활동은 2026년 9월 말부터 10월 초까지다.
공격 인프라에 남은 자료는 AI가 사이버 공격 과정에서 어떤 환경으로 사용됐는지 보여준다. 국내 안랩도 별도 인프라 분석에서 여러 AI가 작업을 나눠 수행하고 중앙에서 이를 조율하는 ARTEX v2 환경을 관찰했다. 두 분석은 각각 공격 활동의 사용 기록과 보안 테스트 도구의 실행 구조를 다룬다.
서버에 남은 기록으로 드러난 AI 활용
CrowdStrike가 분석한 출발점은 공격자가 통제하는 서버의 공개 디렉터리였다. 이곳에서 발견한 CLAUDE.md 문서에는 중국어로 작성된 침투테스트 지침과 다른 서버의 주소가 담겨 있었다. 해당 주소를 추적하자 Claude Code 세션 이력과 ARTEX 설정파일, 메모리 파일이 추가로 발견됐다.
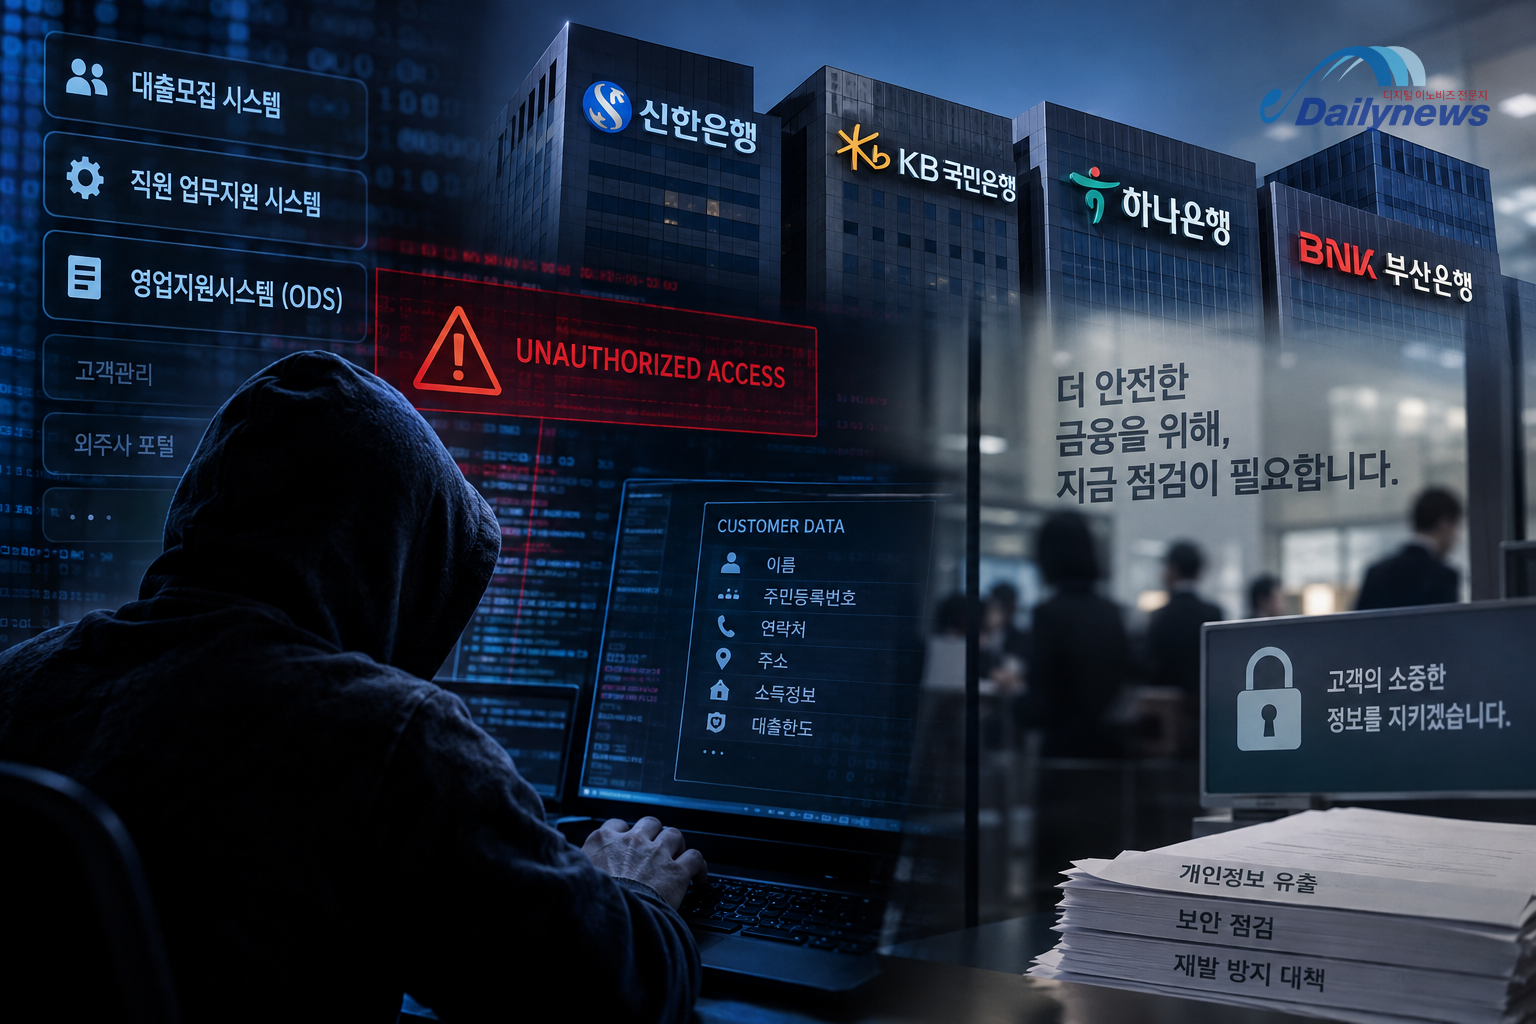
CrowdStrike는 이 자료를 분석해 2026년 9월 말부터 10월 초까지 한국 금융기관을 대상으로 ARTEX와 언어모델을 활용한 활동을 확인했다고 밝혔다. 기록에 나타난 대상 기관은 기존 언론보도에서 거론된 기관들과 겹쳤다. 금융회사별 피해 서비스와 피해 현황에 관한 설명은 외부 보도를 인용했다.
설정과 세션 기록에서는 여러 언어모델의 사용도 나타났다. CrowdStrike는 ARTEX 환경의 주 언어모델을 DeepSeek v4.1-flash로 기술하고, 추가 Claude Code 세션에서는 GLM-5.3과 Grok 4.6을 활용했다고 보고했다. 한국 유출정보의 거래처와 Telegram 데이터 판매 그룹을 찾는 도움을 요청한 기록도 확인했다. 이는 실제 거래 성사 여부를 보여주는 자료는 아니다.
이처럼 서버에 남은 파일은 AI에 부여한 지시와 연결된 모델, 작업 중 주고받은 내용을 각각 담고 있었다. 기록의 의미를 이해하려면 ARTEX와 Claude Code, 언어모델이 맡는 역할부터 살펴볼 필요가 있다.
언어모델의 판단을 도구 실행으로 연결
ARTEX는 언어모델과 보안 도구를 연결하는 침투테스트 프레임워크다. 침투테스트는 허가받은 시스템에서 취약점을 찾고 실제 악용 여부를 점검하는 보안 작업이다. 안랩에 따르면 ARTEX는 여러 AI 에이전트가 자산 탐색과 취약점 식별·검증 등을 분담하도록 설계됐으며, 사용자가 실행 과정에 개입할 수도 있다.
이 환경에서 언어모델은 입력과 작업 결과를 해석하고 다음 행동을 판단한다. Claude Code 같은 작업 도구는 파일 접근과 명령 실행을 제공하고, 모델이 판단에 사용하는 작업 맥락을 관리한다. 모델의 판단이 실제 파일 처리나 명령 실행으로 이어지는 구조다.
작업 도구와 연결 모델은 별도로 확인해야 한다. Anthropic 공식 기술문서는 중계 서버를 거치는 환경에서 Claude Code가 요청을 처리하는 상위 서비스를 알 수 없다고 설명한다. CrowdStrike가 Claude Code 세션 이력과 함께 여러 모델의 사용을 따로 기술한 것도 이 구분에 해당한다.
각 구성요소의 역할은 남는 기록에도 반영된다. CLAUDE.md에는 지속적으로 적용할 작업 지침이 담기고, 세션 이력에는 대화와 도구 사용, 반환 결과가 저장된다. 지침 파일이 AI에 무엇을 하도록 요청했는지 보여준다면, 실행 이력은 기록에 나타난 작업과 결과를 살펴보는 자료가 된다.
실행 결과를 다음 판단에 반영하고 여러 AI에 작업 분배
도구를 실행한 결과는 다시 모델의 판단에 사용된다. AI가 파일을 읽거나 명령을 실행하면 도구가 결과를 반환하고, 모델은 새 정보를 바탕으로 다음 행동을 결정한다. Anthropic 공식 문서는 이러한 반복 과정에서 여러 행동을 연결하고 중간 결과에 따라 작업 방향을 조정한다고 설명한다.
안랩이 10월 7일 공개한 ARTEX v2 분석에서는 이 작업을 여러 AI에 분배하는 구조가 관찰됐다. 중앙의 Planner가 계획과 조율을 담당하고, 여러 Worker Agent가 개별 작업을 수행한다. 실행과 결과 처리를 반복하는 과정에 작업 분담과 중앙 관리가 결합된 형태다.
안랩이 확인한 환경은 각 AI의 실행 상태와 동작 시간뿐 아니라 탐색 경로, 식별 자산, 증거·트래픽 수집, 도구 실행도 관리했다. 여러 AI가 자료를 함께 사용하는 공유 작업공간과 보고서 기능을 갖췄으며, 외부 도구를 연결하는 MCP와 작업 절차를 재사용하는 Skills도 제공했다. 완료된 테스트 작업에서도 중앙 Planner가 여러 Worker Agent를 동시에 관리하는 모습이 확인됐다.
이 관찰은 안랩이 분석한 별도 ARTEX v2 환경의 결과다.
실행 작업의 자동화와 사람의 결정이 함께 존재
여러 작업이 자동으로 이어지는 환경에서도 사람이 맡는 결정은 남아 있었다. 이를 구체적으로 설명한 자료는 Anthropic이 2025년 11월 발표한 별도의 사이버첩보 활동 보고서다. 회사는 약 30개 기관을 대상으로 한 침입 시도를 조사하고 일부 성공 사례를 확인했다고 밝혔다.
Anthropic은 해당 활동에서 AI가 전술적 작업의 약 80~90%를 독립적으로 수행했다고 평가했다. 사람은 목표를 선정하고 주요 단계의 진행 여부를 결정했다. 정찰에서 실제 침입으로 넘어갈지, 확보한 인증정보를 다른 시스템 접근에 사용할지, 데이터를 어느 범위까지 반출할지 승인하는 과정에 개입했다.
실행 결과를 검증하는 작업도 필요했다. 보고서는 AI가 작동하지 않는 인증정보를 확보했다고 주장하거나 공개정보를 중요한 발견으로 보고한 오류를 기록했다. 작업을 수행하고 결과를 보고하는 기능과 그 결과의 정확성을 확인하는 과정이 함께 존재했던 것이다.
이 자동화 비율은 해당 해외 사례에 대한 Anthropic의 평가다.
ARTEX 개발자, 악용 이유로 업데이트 중단
허가받은 보안 점검을 위해 개발된 도구의 악용 문제는 개발자 대응으로도 이어졌다. ARTEX 개발자 Autumn-27은 10월 8일자 안전성 성명에서 악용을 이유로 프로젝트 업데이트를 중단하고 비공개 소스로 전환하겠다고 밝혔다. 향후 외부에 버전이나 유지보수 지원도 제공하지 않겠다고 발표했다.
개발자는 ARTEX의 당초 목적이 허가받은 자산의 보안 위험 테스트였다고 설명하며 무단 사용을 규탄했다. 악성 공격 사건은 자신과 관계없다는 입장도 밝혔다.
출처: CrowdStrike, 「Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance」, 2026.10.7 · 안랩, 「AI가 공격의 진입장벽을 낮춘다: 안랩이 추적한 ARTEX 인프라」 · 안랩, 「ARTEX의 진화: 안랩이 추적한 AI 기반 침투 테스트 인프라」, 2026.10.7 · Anthropic, Claude Code 작동 원리 · 작업 지침·메모리 문서 · 게이트웨이 기술문서, 확인 2026.10.10 · Anthropic, 사이버첩보 활동 분석 보고서, 2025.11 · Autumn-27, ARTEX 안전성 성명, 2026.10.8
댓글
0