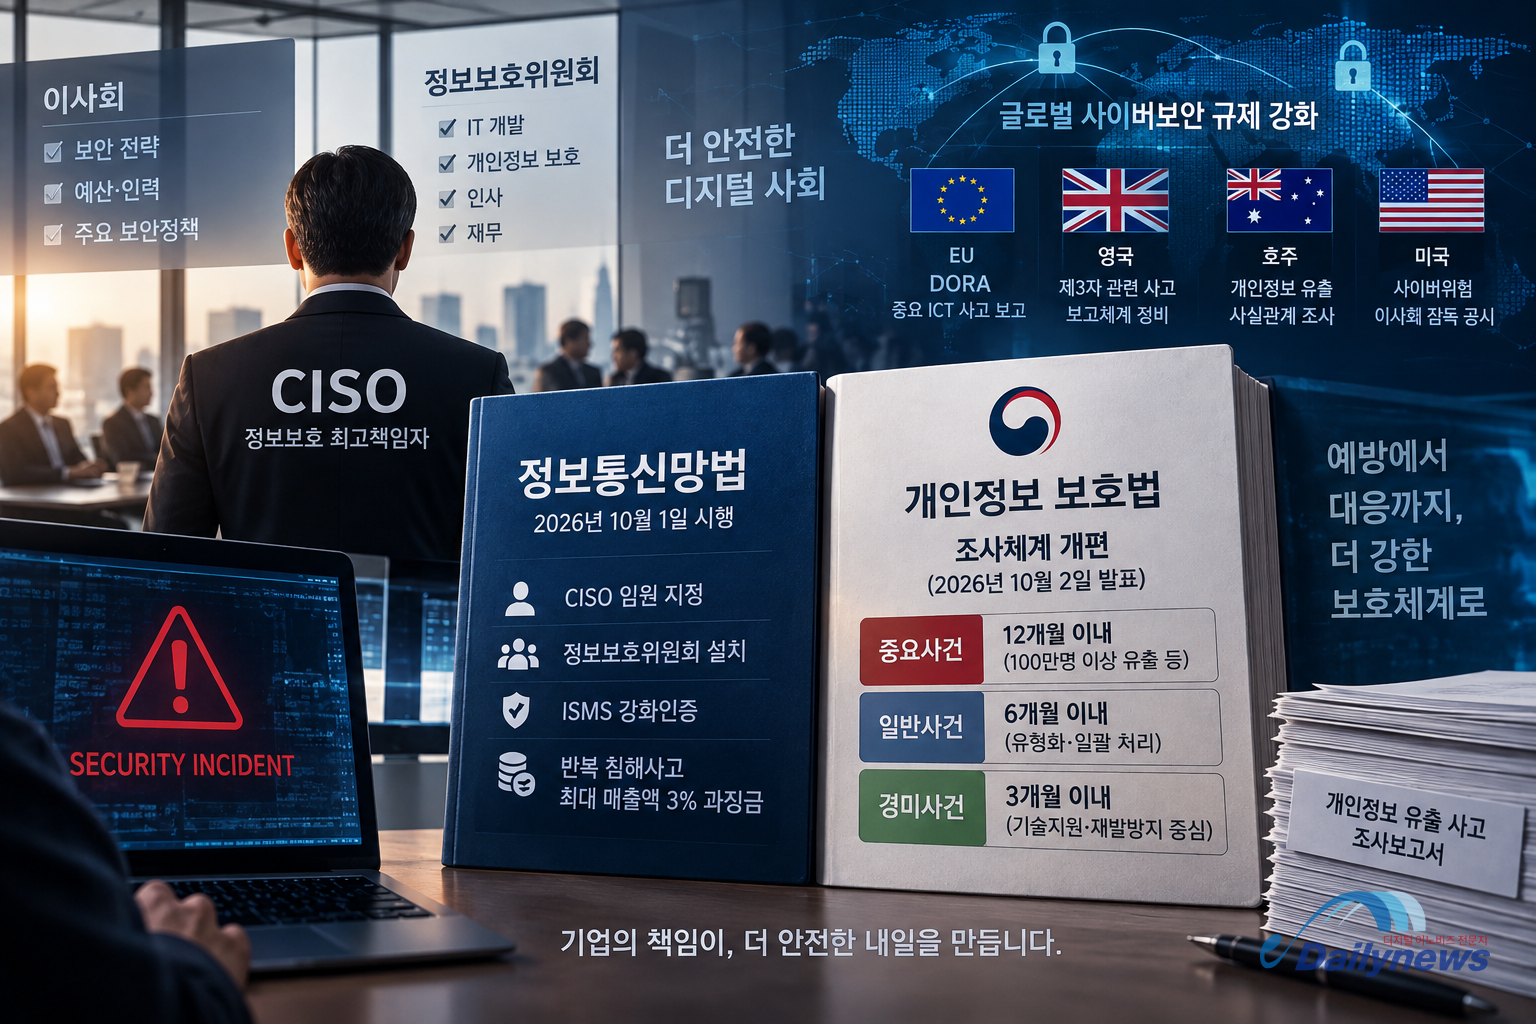
기업의 사이버 침해사고 예방 책임과 개인정보 유출 이후 정부 조사체계가 잇따라 개편됐다. 10월 1일부터 개정 정보통신망법과 시행령이 시행돼 정보보호 최고책임자(CISO)의 지위와 기업 내부 정보보호 의사결정 구조, 정보보호 관리체계(ISMS) 인증과 반복 침해사고에 대한 제재가 강화됐다. 개인정보보호위원회는 다음 날인 2일 개인정보 유출·침해 사건을 중요도에 따라 구분하고 대형 사건에 조사역량을 집중하는 새로운 조사체계를 발표했다.
두 제도는 적용 법률과 담당기관이 다르다. 정보통신망법은 과학기술정보통신부가 사이버 침해사고 예방·대응과 정보통신망 보호를 담당하는 제도이며, 개인정보위가 발표한 방안은 개인정보 보호법에 따른 개인정보 유출·침해 사건의 조사와 처리를 대상으로 한다.
CISO 임원 지정 확대…보안 주요 사항 CEO·이사회까지 보고
과학기술정보통신부가 9월 30일 발표한 개정 정보통신망법과 시행령은 10월 1일부터 시행됐다. 주요 내용은 CISO 임원 지정 확대, 정보보호위원회 설치, ISMS 강화인증 신설, 침해사고 조사체계 강화와 반복적인 중대 침해사고에 대한 과징금 도입이다.
개정 제도에서는 CISO의 지위를 기존 임직원에서 원칙적으로 임원으로 높였다. 중기업은 기존처럼 정보보호 관련 부서장을 CISO로 지정할 수 있도록 예외를 뒀으며, 개정으로 새롭게 임원 지정 의무가 발생하는 기업에는 6개월의 유예기간이 적용된다.
CISO 신고 의무가 있는 기업에는 정보보호위원회 설치 의무도 부과된다. 위원회는 CISO를 위원장으로 하고 정보기술 개발, 개인정보 보호, 인사, 재무 등 주요 부서장이 참여해 정보보호 예산과 인력 등 주요 사안을 심의한다. 위원장은 심의 결과를 최고경영자에게 보고하고 주요 사항은 이사회에도 보고해야 한다.
기업 내부에서 정보보호 예산과 인력, 주요 보안정책을 CISO와 관련 부서만 처리하지 않고 최고경영자와 이사회까지 보고하도록 제도화한 것이 이번 개정 내용 가운데 하나다.
ISMS에 강화인증…현장·기술심사 확대
정보보호 관리체계 인증에는 '강화인증'이 새로 도입됐다.
적용 대상은 전년도 매출액 1조원 이상인 주요 정보통신서비스 제공자·집적정보통신시설 사업자와 전년도 매출액 3조원 이상인 정보통신서비스 제공자, 최근 3년 이내 민관합동조사단의 조사를 받았거나 과징금 처분을 받은 사업자 등이다.
인증 방식도 달라진다. 종전에는 선택적으로 진행되던 현장심사를 서면심사와 함께 실시하며, 강화인증 대상 기업과 실제 침해사고가 발생한 기업에는 취약점 점검 등을 포함한 기술심사를 적용한다. 과기정통부는 이를 현장 중심의 실질적인 심사체계를 마련하기 위한 조치라고 설명했다.
침해사고 조사 단계에서는 과기정통부 소속 침해사고조사심의위원회도 운영된다. 위원장을 포함한 민간·공공 분야 위원 15명으로 구성되며 침해사고 조사결과 등을 심의한다.
반복적인 중대 침해사고에는 관련 매출액 최대 3% 과징금
제재수단도 추가됐다.
사업자가 고의 또는 중대한 과실로 중대한 침해사고를 반복해 발생시킨 경우 관련 매출액의 최대 3% 이내에서 과징금을 부과할 수 있다. 침해사고 조사 이후 내려진 시정명령을 이행하지 않는 경우에는 이행강제금도 부과할 수 있다.
여기서 정보통신망법의 3% 과징금과 개인정보 보호법상 과징금 제도는 구분할 필요가 있다.
개정 개인정보 보호법은 별도로 지난 9월 11일부터 시행됐다. 개인정보위는 고의·중과실이 있거나 반복적·대규모 개인정보 유출 등 중대한 위반에 대해 전체 매출액의 최대 10%까지 징벌적 과징금을 부과할 수 있는 제도를 도입했다. 같은 사이버사고에서 정보통신망 침해와 개인정보 보호법 위반이 함께 문제가 될 수 있지만 두 제도의 근거 법률과 적용요건은 다르다.
개인정보 유출 신고, 2022년 167건에서 지난해 447건으로 증가
기업의 정보보호 책임이 강화되는 가운데 개인정보위는 10월 2일 「개인정보 유출·침해 사건 신속 조사 및 조사역량 강화 방안」을 발표했다.
개인정보위가 공개한 통계에 따르면 개인정보 유출 신고는 2022년 167건에서 2023년 318건으로 증가했다. 2024년에는 307건, 2025년에는 447건이 접수됐으며 올해는 상반기에만 432건이 신고됐다.
2025년 신고 447건 가운데 해킹이 원인인 사고는 276건으로 전체의 62%를 차지했다. 악성코드, 웹 취약점 악용, 관리자 페이지 비정상 접속 등이 주요 해킹 유형으로 분류됐다. 개인정보위는 지난해 모두 227건을 조사·처분하고 40건에 대해 1,677억원의 과징금을 부과했다고 밝혔다.
이번 조사체계 개편은 사건을 동일한 절차로 처리하지 않고 중요사건, 일반사건, 경미사건으로 구분해 조사방식을 달리하는 것이 핵심이다.
100만명 이상 유출 등 중요사건은 전담 조사단 집중관리
개인정보위는 사건 처리 원칙을 중요사건 12개월, 일반사건 6개월, 경미사건 3개월 이내로 제시했다. 이는 새로운 조사체계에서 설정한 처리 원칙이다.
중요사건에는 100만명 이상 개인정보가 유출된 사건뿐 아니라 사회적 관심과 우려가 큰 사건, 주요 공공시스템 해킹 등이 포함된다. 따라서 100만명이라는 수치만으로 중요사건 여부가 결정되는 구조는 아니다.
중요사건이 발생하면 사고 직후 현장 대응반을 구성해 영향을 받은 시스템을 확인하고 로그 등 관련 증적을 보존한다. 개인정보 유출 통지가 제대로 이뤄졌는지, 추가 피해 확산을 막기 위한 조치가 시행됐는지도 함께 점검한다. 필요할 경우 전담 조사단을 구성해 사건을 처리한다.
일반사건은 동종·유사 사건을 유형화해 위반행위와 제재기준을 정형화하고 연계·일괄 처리하는 방식이 도입된다.
경미한 사건은 중소·영세 사업자 등에 대한 최초 과태료 면제와 기술지원 등을 통해 사고 원인 개선과 재발방지에 중점을 둔다. 개인정보위는 피해 확산 방지와 사고복구 컨설팅 등을 위한 재발방지 지원 예산으로 2027년 정부안에 22억원을 반영했다고 밝혔다.
조사 장기화 때는 6개월 또는 12개월 단위로 통지
조사절차 공개 범위도 확대된다.
개인정보위는 사건이 접수되면 부서별 전담인력을 지정해 조사 착수 여부를 신속히 결정하고, 조사하지 않고 종결할 경우에도 그 사실을 조사 대상자에게 알리기로 했다.
조사가 장기화될 경우에는 6개월 또는 12개월 단위로 진행상황을 통지한다. 대규모·복잡 사건은 사실관계 조사결과를 사전에 설명하고 조사결과 통지 뒤에도 의견을 제출할 기회를 제공한다.
과징금 사건의 일부는 소위원회가 처리한다. 개인정보위는 우선 예상 과징금액 1억원 이하 사건 등을 소위원회에서 처리하고 운영결과에 따라 10억원 이하까지 범위를 단계적으로 확대하는 방안을 추진한다.
개인정보위가 분석한 과징금 부과 사건 200건 가운데 1억원 이하가 107건으로 54%, 10억원 이하가 169건으로 85%였다.
과기정통부는 침해사고, 개인정보위는 개인정보 처리 여부 조사
정보통신망법에 따른 침해사고 조사와 개인정보위의 개인정보 유출조사는 대상이 일부 겹칠 수 있지만 조사 목적과 법적 근거는 다르다.
과기정통부의 침해사고 대응은 정보통신망과 정보시스템이 어떤 방식으로 침해됐는지, 사업자의 침해사고 예방·대응 의무가 적정했는지를 확인한다.
개인정보위는 개인정보 보호법에 따라 개인정보가 어떻게 유출·침해됐는지, 개인정보처리자가 안전조치와 유출 통지·신고 등 법적 의무를 준수했는지를 조사한다.
개인정보 보호법상 일정한 개인정보 유출사고는 72시간 이내 신고해야 한다. 1천명 이상 정보주체의 개인정보가 유출됐거나 민감정보·고유식별정보가 유출된 경우, 외부 불법 접근으로 개인정보가 유출된 경우 등이 신고 대상이다. 금융기관의 개인신용정보 유출은 신용정보법에 따른 별도 신고체계도 적용된다.
EU, 중요 ICT 사고 공통 기준으로 분류·보고
사이버사고에 대한 기업의 사전 관리와 감독기관의 사고보고 체계를 함께 강화하는 제도는 해외에서도 시행되고 있다.
유럽연합 금융권에는 지난해 1월부터 디지털운영복원력법(DORA)이 적용되고 있다. DORA는 금융회사의 정보통신기술 위험관리와 사고 분류·보고, 디지털 운영복원력 시험, 제3자 ICT 위험관리 등을 규율한다.
유럽은행감독청(EBA), 유럽보험연금감독청(EIOPA), 유럽증권시장감독청(ESMA)은 올해 6월 DORA 시행 이후 첫 주요 ICT 사고 연례보고서를 공개했다. 세 감독기구는 DORA에 따라 금융회사가 주요 ICT 사고를 일관된 기준으로 분류·보고하도록 하는 체계가 도입됐으며, 여러 국가와 기관에 영향을 미치는 사고에 보다 조율된 대응을 할 수 있도록 하는 것이 목적이라고 밝혔다.
EBA가 별도로 공개한 2026년 6월 위험평가에 따르면 DORA 관련 보고가 시작된 2025년 1월부터 2026년 3월까지 접수된 ICT 관련 사고보고는 1만8천건을 넘었다. 이 가운데 모든 건이 사이버공격은 아니며 시스템 장애 등도 포함된다.
영국, 제3자 관련 사고까지 보고체계 정비
영국 금융행위감독청(FCA)은 올해 3월 금융회사의 사고와 제3자 사업자 관련 보고규칙을 확정했다. 새 규칙은 2027년 3월 18일부터 적용된다.
FCA에 따르면 2025년 보고된 사이버사고 가운데 40% 이상이 제3자 사업자와 관련돼 있었다. FCA와 영국 건전성감독청(PRA), 영란은행은 기업들이 사고를 보다 일관된 방식으로 보고할 수 있도록 단일 보고체계와 기준을 마련했다.
FCA는 제3자 사업자에서 장애가 발생할 경우 제출된 정보를 이용해 어떤 금융회사와 서비스가 영향을 받는지 파악하고 금융시스템의 중요 제3자 사업자를 확인하는 데 활용할 계획이다. 새 제도의 적용까지 금융회사에는 12개월의 준비기간이 주어진다.
호주, 대형 유출도 보호조치와 사고대응 사실관계 조사
호주 개인정보 감독기관 OAIC가 올해 7월 공개한 Qantas 개인정보 유출사고 조사 결과는 개인정보 사고 이후 감독기관의 조사방식을 보여준다.
Qantas는 2025년 해외 제3자 콜센터 직원을 대상으로 한 사회공학 공격으로 고객정보가 유출됐다. OAIC의 최종 조사보고서에 따르면 약 567만건의 고객기록이 영향을 받았다. 신용카드 정보나 여권정보, 계정 비밀번호·PIN은 해당 고객관리 시스템에 저장돼 있지 않아 유출되지 않았다.
OAIC는 약 1년간 예비조사를 진행하면서 Qantas가 사고 전 개인정보를 보호하기 위해 취한 조치, 해외 제3자 사업자 관리, 직원 교육, 역할기반 접근통제와 사고 대응 과정을 확인했다.
예비조사 결과 OAIC는 Qantas가 개인정보를 보호하거나 제3자 사업자가 호주 개인정보보호법을 준수하도록 하기 위해 취한 조치에서 법 위반 가능성을 뒷받침할 만한 중대한 누락이나 실패를 확인하지 못했다고 밝혔다. 이에 따라 별도의 직권조사를 개시하거나 추가 규제조치를 취하지 않고 예비조사를 종료했다. OAIC는 이 결정이 Qantas의 모든 개인정보 처리행위에 대한 포괄적인 적법성 확인을 의미하지는 않는다고 명시했다.
기업의 사전 보안관리와 사고 뒤 조사절차 모두 세분화
10월부터 시행된 국내 제도는 기업 내부의 정보보호 책임체계와 침해사고 예방조치를 강화하는 정보통신망법 개정과 개인정보 유출사고를 중요도에 따라 분류해 조사하는 개인정보위 조사체계로 나뉜다.
정보통신망법에서는 CISO 임원 지정 확대와 정보보호위원회, ISMS 강화인증, 반복적 중대 침해사고에 대한 과징금이 시행됐다. 개인정보위는 중요사건에는 전담 조사역량을 집중하고 일반·경미 사건은 별도의 처리방식을 적용하며 조사 진행상황과 과징금 산정정보 공개 범위도 확대하기로 했다.
해외에서도 EU는 금융권 주요 ICT 사고에 공통 보고체계를 적용하고 있으며 영국은 제3자 사업자까지 포함한 사고보고 규칙을 새로 확정했다. 호주 개인정보 감독기관은 대규모 개인정보 유출사건에서 사고 규모뿐 아니라 사고 전 보호조치와 제3자 관리, 사고 이후 대응을 조사해 후속 조치 여부를 결정한 사례를 올해 공개했다.
출처: 과학기술정보통신부 「사이버 침해사고 예방·대응 전면 강화를 위한 정보통신망법·시행령, 10월 1일부터 시행」(2026.9.30) · 개인정보보호위원회 「개인정보 유출·침해사고, 더 빠르게 더 공정하게 더 투명하게 조사」(2026.10.2) · 개인정보보호위원회 「2025년 개인정보 유출 신고 및 조사·처분 사례 분석결과」(2026.5.15) · European Supervisory Authorities 「First report on DORA major ICT-related incidents」(2026.6.3) · UK Financial Conduct Authority 「FCA confirms new incident and third party rules to bolster resilience」(2026.3.18) · Office of the Australian Information Commissioner 「Report into preliminary inquiries of Qantas」(2026.7.16)
댓글
0